La storia del trojan Dyre rischia di rovinare l’estate alle banche spagnole e dei loro clienti Corporate. Almeno sul fronte della sicurezza informatica: sono già 17 gli istituti iberici, a cui andrebbero aggiunte le filiali spagnole di molte banche europee, a essere finite nel mirino di una nuova configurazione del trojan Dyre e della temibile banda di cybercriminali che lo controllano. Come sottolineato dai ricercatori della Security X-Force di IBM, l’infezione di questo trojan viene associata a tecniche di social engineering per colpire in modo mirato i conti correnti di grandi imprese.
La banda "chiusa" che punta ai pesci grossi
Niente pesci piccoli per questa banda di criminali, probabilmente attiva in Russia, Ucraina e Romania. E già questo è un elemento utile per descrivere il “Dyre Team”, una squadra di sviluppo “privata”: vale a dire che si è sviluppata il proprio malware in autonomia e lo tiene per sé, senza venderlo o scambiare informazioni con terzi. Forse proprio perché si punta a obiettivi importanti. La primissima ondata di attacchi, nel settembre 2014, aveva colpito gli account Salesforce di alcune banche americane, facendo pensare a una qualche forma di spionaggio industriale. E invece, no.
Violati i sistemi, scatta il bonifico fraudolento. Dai 500mila dollari in su
Quei dati, in realtà, servivano a scoprire tutto il possibile sui clienti Corporate della banca. E far scattare, poi, misure mirate di social engineering per trovare falle nella sicurezza aziendale colpendone l’anello debole, cioè gli esseri umani, per ottenere le informazioni necessarie a violare i sistemi aziendali. Preparato il terreno, si procedeva a trasferire ingenti somme di denaro dai conti corporate. Cifre comprese tra i 500mila dollari e gli 1,5 milioni. Decisamente, niente pesci piccoli.
Dyre: i Paesi più infetti. Si diffonde via spam
Dyre è ben radicato in Europa, con l’esclusione di Russia ed ex URSS: il paese più infetto è il Regno Unito, seguito da Francia e, appunto, Spagna. La sua evoluzione è stata molto rapida e viene costantemente aggiornato per non essere rilevato da antivirus e altri sistemi statici di sicurezza. La sua “versione spagnola” aveva già fatto la sua comparsa in diversi attacchi degli scorsi mesi: ogni volta, però, gli attacchi (condotti mediante spam) riguardavano gruppi di 3, 4 o 5 banche per volta. Probabilmente erano solo “prove” per un attacco su ampia scala. E, sfruttando il fattore linguistico, l’attacco è stato esteso anche a Cile, Colombia e Venezuela.
Pagine fraudolente generate in real time
Dyre manipola le funzionalità del browser internet in tempo reale in maniera molto selettiva in base alla banca-obiettivo: inietta codice malevolo nel browser non salvandolo sul PC infetto e utilizzandolo all’occorrenza, bensì in tempo reale e dinamicamente, da un server “dedicato”, e in maniera selettiva in base all’URL della banca cui il cliente accede. In sostanza, Dyre inganna la vittima mostrandole una normalissima pagina dell’internet banking, generata in tempo reale per essere completamente corrispondente a quella reale. Mantiene aperta la connessione SSL con la banca, per non fare scattare eventuali sistemi di sicurezza e per tranquillizare l’utente.
Dyre: le diverse fasi dell’attacco
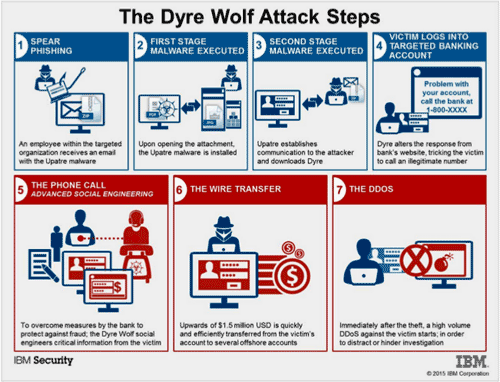
Infettato il PC tramite l’invio di spam con allegati infetti (che vengono scaricati da dipendenti inconsapevoli, e qui il margine per azioni di prevenzione è tanto grande quanto necessario), il team d’attacco di Dyre lavora con operazioni precise: telefonate fraudolente e altre pratiche di social engineering consentono di raccogliere informazioni dai clienti. Telefonate fatte con un linguaggio e un accento perfetti, per non destare alcun sospetto. Poi scatta un attacco DdoS, per assicurarsi che l’azienda sia occupata in altro e non acceda al proprio account bancario. Le modalità d’attacco lasciano intuire una qualche presenza locale e una organizzazione molto strutturata. Non tutti i target sono ugualmente a rischio. Il gruppo di Dyre puntano agli account delle aziende più grandi, che fanno bonifici importanti: l’industria farmaceutica, energetica, la manifattura. Qualcosa di completamente diverso dalle tante versioni di Zeus o altri malware.
Attenzione agli allegati fraudolenti
Ora il rischio è molto alto per le grandi aziende spagnole. L’andamento delle infezioni mostra che il “Dyre team” invia due o tre volte la settimana nuove ondate di spam in diversi Paesi. La Spagna resterà probabilmente nel mirino ancora per qualche tempo: la propagazione avviene tramite email fraudolente che riportano notifiche fiscali, fatture o finte parcelle. Aperto il file in allegato, viene lanciato Upatre, che scarica, installa e avvia Dyre. Ancora una volta, è l’utente finale il bersaglio privilegiato dell’attacco: ancora meglio se ha potere dispositivo non solo sul suo conto personale, ma anche sul ben più ricco conto bancario aziendale.


